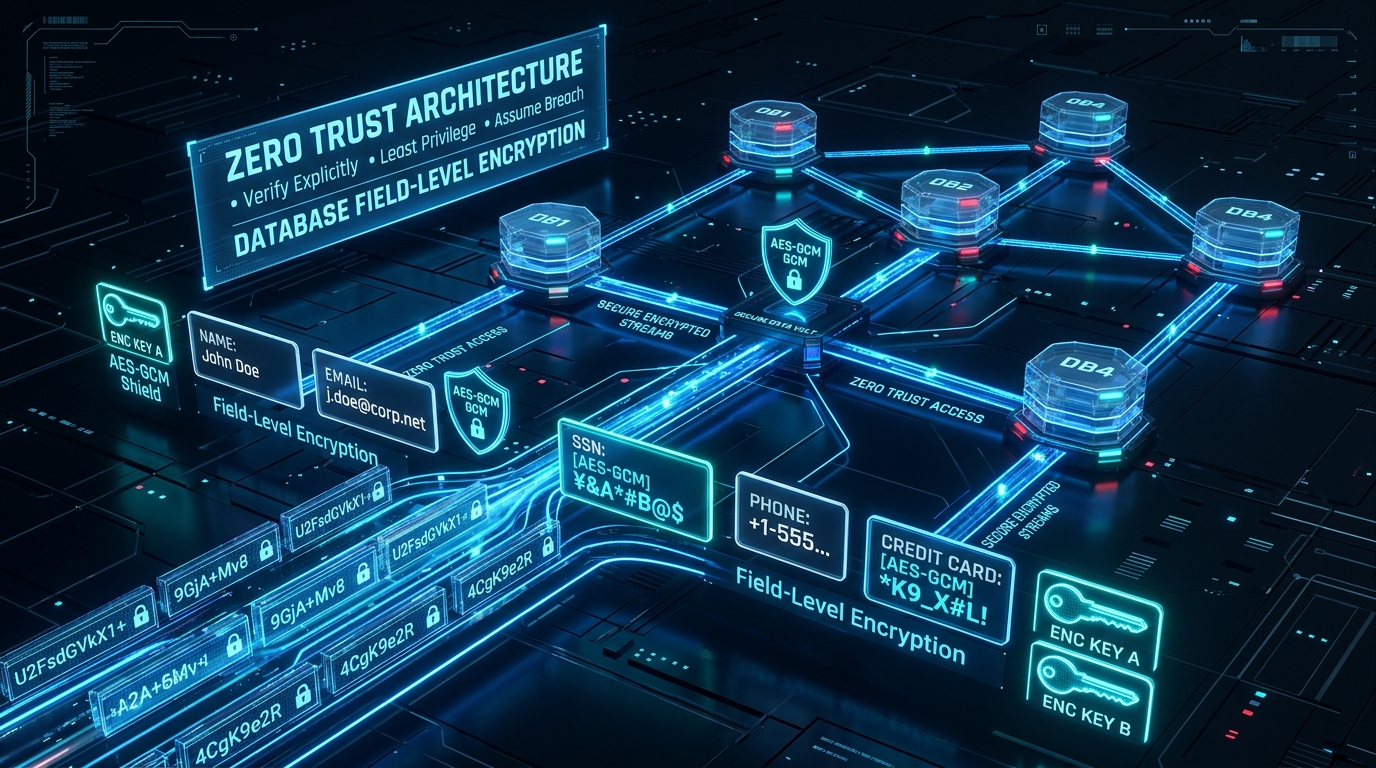
Nelle architetture software enterprise ad alta criticità, l'asserzione "i nostri dati a riposo sono protetti da crittografia" costituisce uno dei requisiti fondamentali previsti da audit di sicurezza, quadri normativi e standard internazionali come ISO/IEC 27001 e NIST SP 800-53. Tuttavia, nella pratica aziendale convenzionale, questa protezione si traduce quasi esclusivamente nell'abilitazione del Transparent Data Encryption (TDE) a livello di storage del DBMS o nell'attivazione di dischi cifrati a blocchi forniti dai cloud provider.
Sebbene il TDE sia indispensabile per difendersi dal furto o dallo smaltimento illecito dei dischi fisici all'interno dei data center, l'esperienza architetturale insegna che esso risulta totalmente trasparente a chiunque acceda al motore relazionale attraverso una sessione autenticata o con credenziali di amministrazione. Di fronte ad attacchi applicativi, compromissioni di account privilegiati o esfiltrazioni di dump logici, il TDE decade. Se l'obiettivo strategico è blindare informazioni sanitarie, biometriche, finanziarie o dati anagrafici essenziali, l'architettura deve trasformare il database in un archivio cieco governato dal paradigma della Field-Level Encryption (FLE) a livello applicativo.
1. Il Modello di Minaccia: Confronto Strutturale tra TDE e Field-Level Encryption
La comprensione delle dinamiche difensive impone un'analisi rigorosa della superficie d'attacco secondo il principio della Separation of Duties (Separazione delle Responsabilità). Chi amministra l'infrastruttura sistemistica o il motore database non deve mai possedere la capacità intrinseca di accedere ai dati confidenziali in chiaro.
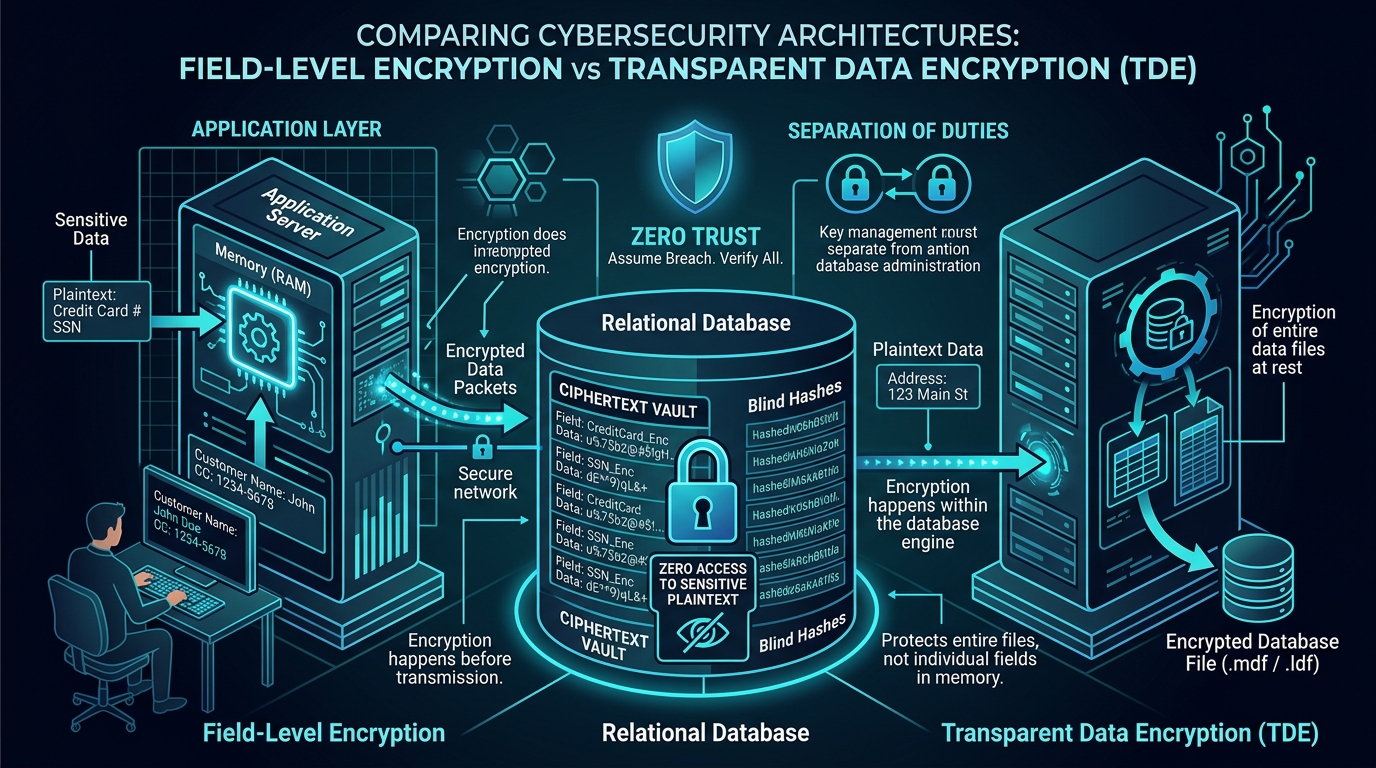
Come illustrato nel diagramma, la differenza fondamentale risiede nel punto di cifratura e decifratura lungo la catena di elaborazione:
| Scenario di Minaccia | Transparent Data Encryption (TDE) | Field-Level Encryption (FLE) |
|---|---|---|
| Furto fisico di hard disk o backup su nastro | ✅ Efficace (I blocchi fisici su disco sono cifrati) | ✅ Efficace (I dati sono già cifrati all'origine) |
| Compromissione utente DBA / Sysadmin | ❌ Vulnerabile (Il DBMS decifra automaticamente ogni query) | ✅ Blindato (L'amministratore vede solo testo inintelligibile) |
| Esfiltrazione di Dump Logici (Export SQL) | ❌ Vulnerabile (I dump logici estraggono record in chiaro) | ✅ Blindato (Il backup archivia unicamente ciphertext privo di chiavi) |
| Vulnerabilità Applicative (SQL Injection) | ❌ Vulnerabile (L'attaccante legge i dati decifrati dalla sessione) | ✅ Blindato (L'esfiltrazione produce solo ciphertext e hash ciechi) |
| Isolamento nei Canali di Replica | ❌ Vulnerabile (I log di replica viaggiano o decifrano a target) | ✅ Blindato (La replica propaga unicamente ciphertext invariato) |
⚠️ Il Principio del Privilegio Minimo nei Database
Un Database Administrator deve poter eseguire il tuning degli indici, allocare tablespace, configurare la replica geografica e garantire i backup di sistema. Tuttavia, non sussiste alcuna giustificazione tecnica affinché il DBA possa visualizzare dettagli anagrafici, importi bancari o anamnesi cliniche. La Field-Level Encryption attua una separazione matematica tra custodia infrastrutturale e sovranità informativa.
2. Standard Crittografici Approvati: AEAD e la Scelta di AES-256-GCM
La crittografia per la persistenza su database non ammette algoritmi proprietari o modalità storiche non certificate. La guida NIST SP 800-38D e le linee guida europee di ENISA stabiliscono come standard di riferimento per i dati a riposo l'adozione di schemi di Authenticated Encryption with Associated Data (AEAD), identificando in AES-256-GCM (Galois/Counter Mode) la soluzione ottimale.
Perché scartare categoricamente modalità storiche come ECB e CBC?
- Modalità ECB (Electronic Codebook): È deterministica e fraziona il testo in blocchi indipendenti. Blocchi in chiaro identici generano ciphertext identici, esponendo i dati a leakage visivo e pattern analysis (il celebre fenomeno visivo del pinguino di Linux cifrato con ECB). È vietata da qualsiasi standard moderno.
- Modalità CBC (Cipher Block Chaining): Pur essendo probabilistica, non integra un meccanismo nativo di autenticazione del messaggio. Se non abbinata a un HMAC secondo il pattern rigoroso Encrypt-then-MAC, espone i servizi a disastrosi attacchi a oracolo di padding (come dimostrato dalle storiche vulnerabilità POODLE e Lucky Thirteen).
Le tre garanzie matematiche simultanee di AES-256-GCM:
- Riservatezza Militare a 256 bit: Basata sullo standard simmetrico AES con chiave a 256 bit, inattaccabile con le capacità computazionali convenzionali.
- Comportamento Probabilistico con IV a 96 bit (12 Byte): L'Initialization Vector (Nonce) viene generato in modo crittograficamente casuale per ciascuna singola cella del database. Anche se la stessa identica anagrafica viene inserita un milione di volte, il database memorizzerà un milione di stringhe cifrate completamente dissimili, neutralizzando qualsiasi tentativo di analisi statistica di frequenza.
- Autenticità e Rilevamento Manomissioni (Tag a 128 bit): GCM calcola una firma di autenticazione universale (funzione hash GHASH su campo di Galois $GF(2^{128})$). In fase di lettura, prima ancora di rilasciare il dato in chiaro alla logica applicativa, l'algoritmo valida l'integrità del blocco: qualsiasi alterazione malevola di singoli bit o corruzione fisica dello storage solleva un'eccezione irreversibile di autenticazione, impedendo l'elaborazione di dati manipolati.
3. Il Pattern della Busta Autoconsistente (Self-Contained Envelope)
In sistemi mission-critical operativi h24, è impensabile fermare l'erogazione dei servizi per ricifrare milioni di record all'atto della rotazione di una chiave di sicurezza. La persistenza deve consentire la convivenza a caldo tra dati in chiaro storici, record cifrati con la chiave corrente e record protetti con versioni precedenti.
La soluzione ingegneristica consiste nell'adottare un formato di serializzazione a Busta Autoconsistente delimitato da marcatori univoci:
Il layer di persistenza intercetta il valore estratto. La presenza del prefisso identifica all'istante una busta crittografica. Se assente, il record viene trattato trasparentemente come dato in chiaro storico, consentendo conversioni asincrone progressive senza blocchi applicativi.
L'identificativo di versione indirizza il motore verso la specifica chiave crittografica presente nel portachiavi in memoria. I dati scritti nel passato continuano a essere letti con la chiave originale, mentre le nuove transazioni impiegano la versione attiva.
Il motore applicativo verifica la corrispondenza del Tag a 128 bit a fronte di IV e Ciphertext. Soltanto a verifica avvenuta il testo in chiaro viene instradato nell'heap di memoria volatile del processo, senza mai toccare dischi non protetti.
4. Risolvere il Dilemma della Ricerca: Il Meccanismo del Blind Index
La crittografia probabilistica produce un effetto collaterale strutturale: poiché la stessa informazione origina ciphertext sempre diversi, le clausole di ricerca per uguaglianza relazionale risultano inapplicabili. D'altra parte, degradare l'algoritmo a modalità deterministica (utilizzando lo stesso IV) indebolirebbe la difesa contro gli attacchi di frequenza statistica.
Lo standard accreditato a livello internazionale per conciliare sicurezza elevata e ricerche veloci è il Blind Index (Indice Cieco) basato su codici di autenticazione HMAC.
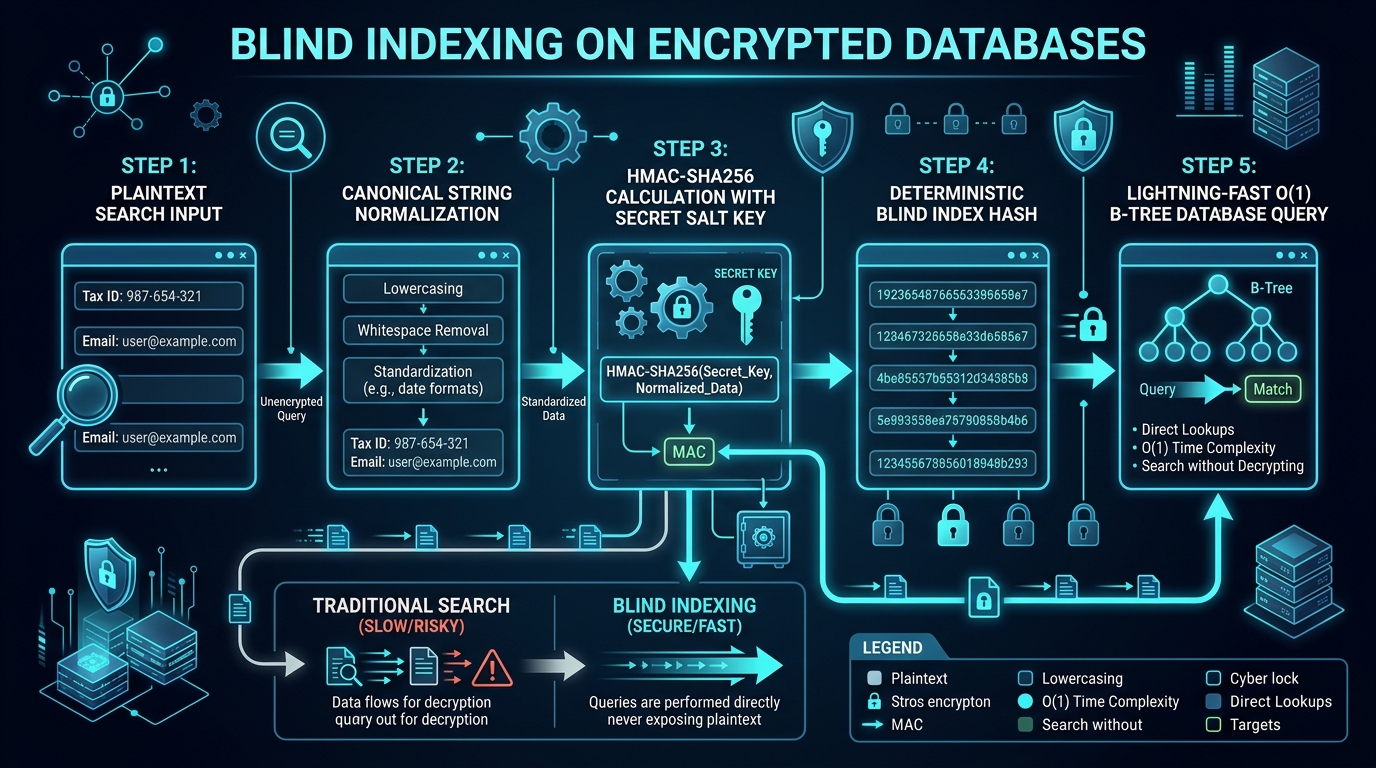
🔒 Fasi Operative del Blind Indexing
- Fase 1 - Acquisizione del Dato: L'operatore inserisce o cerca il dato anagrafico (es. Codice Fiscale, indirizzo email o identificativo cliente).
- Fase 2 - Normalizzazione Canonica: La stringa viene ripulita da spaziature accidentali e convertita in un formato normalizzato (rimozione spazi, conversione minuscolo, standardizzazione formati). Questo assicura l'indipendenza dal case-sensitivity.
- Fase 3 - Hashing con Secret Salt (HMAC-SHA256): Il valore normalizzato viene elaborato mediante un codice di autenticazione HMAC-SHA256 (RFC 2104) utilizzando un Secret Salt crittografico custodito nel portachiavi applicativo, totalmente indipendente dalla chiave AES principale.
- Fase 4 - Generazione dell'Indice Cieco: Si ottiene un digest deterministico irreversibile di lunghezza fissa che non permette in alcun modo di risalire al testo originale (grazie alla protezione contro attacchi rainbow table garantita dal salt segreto ad alta entropia).
- Fase 5 - Interrogazione B-Tree ad Alte Prestazioni: L'hash viene ricercato in una colonna ausiliaria indicizzata tramite indice standard B-Tree. La query viene risolta in complessità O(1) con tempi inferiori a 2-3 millisecondi, senza esporre il dato reale su database e senza mai richiedere scansioni sequenziali lente.
Ricerche Parziali con Indici a Trigrammi
Qualora il business richieda ricerche per frammento parziale (corrispondenti alle clausole di sottostringa), l'architettura prevede due strategie omologate:
- Trigram Blind Index (Indice Cieco a Trigrammi): La stringa viene scomposta in sequenze sovrapposte di 3 caratteri consecutivi. Ciascuna terna viene normalizzata, sottoposta a HMAC con salt dedicato e registrata in una tabella ausiliaria relazionale. La query per frammento calcola i trigrammi della chiave di ricerca e recupera gli identificativi di riga tramite intersezione di insiemi.
- Filtraggio in Memoria Volatile su Paginazioni: Nei cruscotti operativi ad alto volume, la ricerca viene canalizzata mediante parametri deterministici non sensibili (es. data di inserimento, stato operativo o reparto). L'applicazione decifra in memoria RAM il batch della pagina corrente (es. 50-100 record) ed esegue il filtraggio per sottostringa direttamente sul processo applicativo, preservando il database da elaborazioni complesse.
5. Envelope Encryption e Gestione del Ciclo di Vita delle Chiavi (KMS & HSM)
Secondo il fondamentale Principio di Kerckhoffs, la robustezza di una soluzione crittografica dipende unicamente dalla segretezza e dalla governance delle chiavi, mai dall'invisibilità degli algoritmi utilizzati. Una chiave crittografica memorizzata su file system o inserita in chiaro in un file di configurazione azzera qualsiasi beneficio di sicurezza.
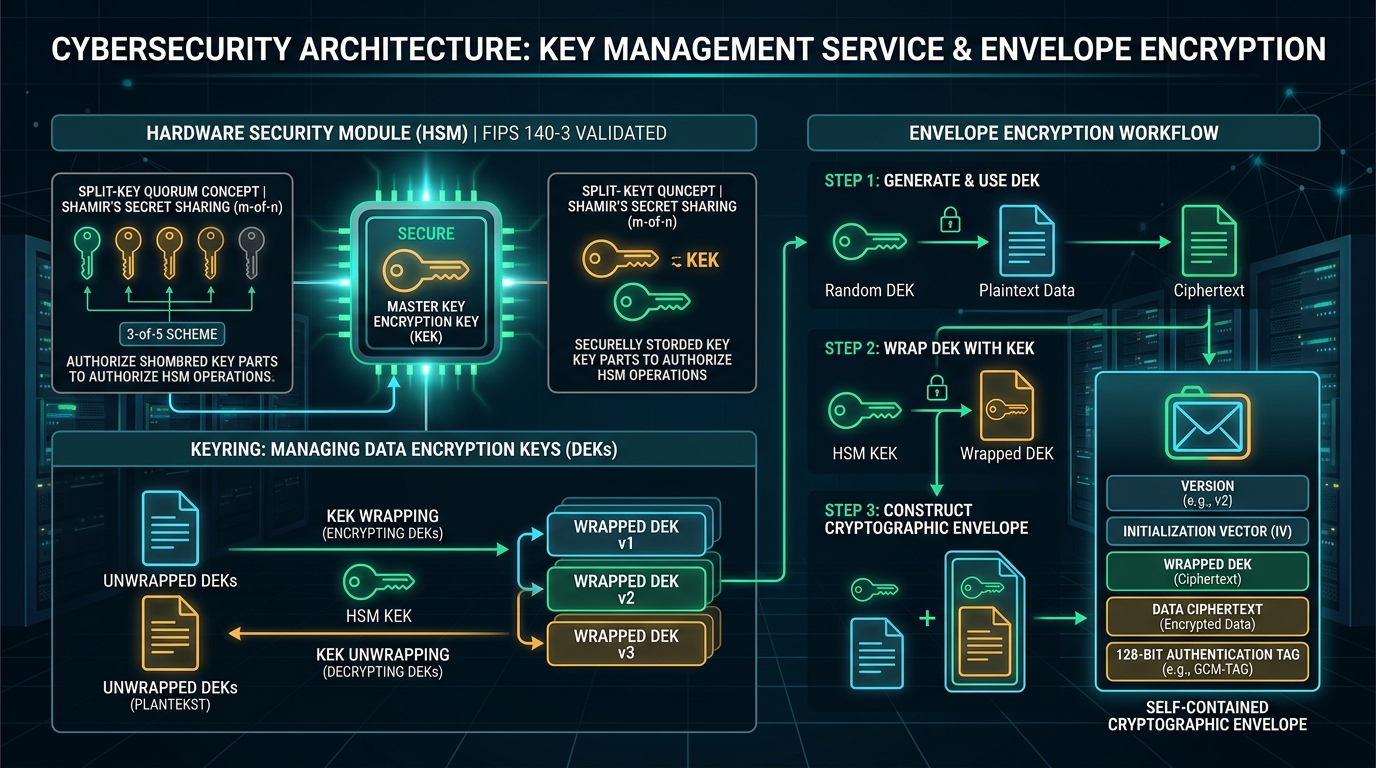
I Pilastri della Governance delle Chiavi:
- Envelope Encryption (Gerarchia KEK / DEK): I dati applicativi sono cifrati mediante una Data Encryption Key (DEK). La DEK a sua volta non risiede mai in chiaro su disco, ma viene cifrata (wrapped) da una Key Encryption Key (Master Key - KEK) custodita all'interno di un Key Management Service (KMS) centrale (es. HashiCorp Vault, AWS KMS, Azure Key Vault) o in un apparato hardware HSM validato FIPS 140-2/3 Livello 3.
- Immutabilità dello Storico (KeyRing Immutabile): All'introduzione di una nuova versione di chiave attiva (es. `v2`, `v3`), le chiavi storiche non devono mai essere eliminate, bensì mantenute nel portachiavi in sola lettura per consentire la decifratura trasparente di backup pregressi e archivi storici.
- Key Escrow e Schema Split-Key (Shamir's Secret Sharing): Nei piani di Business Continuity e Disaster Recovery, la Master Key di sblocco d'emergenza viene frammentata tra molteplici figure fiduciarie aziendali secondo lo schema matematico $m$-of-$n$. Nessun singolo amministratore o operatore possiede il potere unilaterale di sbloccare o esfiltrare i segreti di cifratura.
6. Cosa NON Cifrare: Tutela dell'Integrità Relazionale
Un diffuso errore metodologico consiste nel tentativo di crittografare indiscriminatamente qualsiasi colonna di una tabella, comprese le chiavi primarie, le sequenze numeriche ID e le foreign key di relazione. Questa pratica mina l'architettura relazionale del DBMS senza apportare alcun incremento reale di sicurezza.
Gli identificativi tecnici e relazionali devono rimanere in chiaro per tre motivi determinanti:
- Integrità Referenziale e Vincoli di Foreign Key: Se le chiavi relazionali venissero cifrate con AES-256-GCM (IV casuale), il DBMS non avrebbe modo di verificare i vincoli di foreign key né di eseguire operazioni fondamentali di congiunzione (
JOIN) tra tabelle di testata e tabelle di dettaglio. - Statistiche dell'Ottimizzatore SQL: Gli optimizer moderni si basano su distribuzioni statistiche di cardinalità, istogrammi e densità delle chiavi primarie/esterne per calcolare gli execution plan più efficienti. Cifrare questi campi comporterebbe scansioni sequenziali massive e il collasso prestazionale del sistema.
- Proporzionalità e Pseudonimizzazione GDPR (Art. 4 e Art. 5): Un identificativo numerico astratto (es. `ID = 849204`) non possiede intrinsecamente alcuna natura sensibile. Se tutte le colonne descrittive e di contesto (nomi, note cliniche, coordinate, importi) sono protette in buste AES-256-GCM, l'eventuale sottrazione dell'elenco degli ID progressivi non consente in alcun modo di identificare i soggetti né di ricavare informazioni sul trattamento.
7. Quadro Normativo: Conformità GDPR e Risoluzione dei Data Breach
L'adozione della Field-Level Encryption applicativa posiziona l'organizzazione ai massimi livelli di aderenza al Regolamento Generale sulla Protezione dei Dati (GDPR):
- Articolo 9 GDPR (Categorie Particolari di Dati): Impone tutele rafforzate per dati sanitari, biometrici e giudiziari, soddisfatte dalla segregazione fisica e logica garantita dalla cifratura AEAD a livello di singola colonna.
- Articolo 25 GDPR (Privacy by Design & by Default): La trasformazione del database in un archivio cieco materializza il principio di minimizzazione e pseudonimizzazione sin dalla fase di progettazione.
- Articolo 32 GDPR (Sicurezza del Trattamento): L'impiego di standard crittografici all'avanguardia (AES-256-GCM, HMAC-SHA256, HSM) dimostra la conformità al criterio dello stato dell'arte tecnologico.
- Articolo 33 e 34 GDPR (Safe-Harbor in caso di Data Breach): Il GDPR stabilisce che, qualora si verifichi un incidente di sicurezza (esfiltrazione del database o furto di backup), il titolare è esentato dall'obbligo di notifica individuale agli interessati se dimostra che i dati sottratti erano resi totalmente inintelligibili mediante crittografia all'avanguardia con chiavi rimaste protette.
8. Fonti e Standard Crittografici Ufficiali
Le metodologie architetturali e i requisiti di sicurezza descritti in questo articolo derivano direttamente dalle pubblicazioni dei principali organismi internazionali di standardizzazione e sicurezza informatica:
Recommendation for Block Cipher Modes of Operation: Galois/Counter Mode (GCM) and GMAC – Definizione matematica ufficiale e specifiche operative per la modalità autenticata AEAD AES-GCM.
Recommendation for Key Management: General – Linee guida definitive su gerarchie di chiavi (KEK/DEK), periodi crittografici, rotazione e distruzione sicura dei segreti.
Security Requirements for Cryptographic Modules – Standard federale per la certificazione hardware di sicurezza dei moduli HSM (Hardware Security Modules) e Key Storage.
HMAC: Keyed-Hashing for Message Authentication – Specifiche standard del protocollo di autenticazione a chiave per la generazione sicura di digest deterministici e Blind Indexing.
Guidelines on Cryptographic Algorithms, Key Sizes and Parameters – Direttive dell'Agenzia dell'Unione Europea per la Cybersecurity su algoritmi e lunghezze chiave consigliati.
Articoli 25 (Privacy by Design), 32 (Sicurezza del Trattamento) e 34 (Comunicazione violazione) – Quadro giuridico europeo per la pseudonimizzazione e la protezione dei dati sensibili.
Information security controls – Use of Cryptography – Controlli organizzativi e tecnici internazionali per l'uso appropriato della cifratura e la gestione delle chiavi.
"How to Share a Secret" (Communications of the ACM, Vol. 22) – Fondamento teorico dello schema matematico di threshold secret sharing alla base del principio Split-Key per il Key Escrow.
Sintesi e Conclusioni
Evolvere dalla protezione passiva dello storage (TDE) all'adozione della Field-Level Encryption rappresenta il passo fondamentale per implementare una concreta architettura Zero Trust nel trattamento dei dati persistenti. La combinazione di AES-256-GCM per l'autenticazione del dato, Blind Indexing con salt indipendente per ricerche $O(1)$, formati a busta autoconsistente per la migrazione continua e KMS/HSM per la custodia dei segreti garantisce la massima riservatezza senza rinunciare alle prestazioni, alla disponibilità e all'integrità del patrimonio informativo aziendale.